Evento ISO 38500

El próximo 26 de noviembre, en el Palacio Regional, te esperamos para hablar de ISO 38500:2008.
Mostrando entradas con la etiqueta Gobierno TI. Mostrar todas las entradas

jueves, 29 de octubre de 2009

Evento sobre ISO 38500

El próximo día 26 de noviembre, a las 19:00 en el Palacio Regional se celebrará un nuevo evento de la Asociación Murcya que tratará sobre ISO/IEC 38500:2008. La charla será impartida por Javier Megias Terol, Director de la Delegación de Levante de GMV, especializado en Sistemas de Gestión de Seguridad de la Información (SGSI/ISMS), Gestión por procesos de entornos TI mediante las prácticas recomendadas por ITIL, y difusión y formación en Seguridad. (CISSP, CISA, MCSE, ITIL Foundations).

ISO 38500:2008 fija los estándares de una buena gestión de los procesos y decisiones empresariales relacionados con los servicios de información y comunicación que, utilizados de manera cotidiana por una organización, suelen estar gestionados tanto por especialistas en TI internos o ubicados en otras unidades de negocio de la organización, como por proveedores de servicios externos.
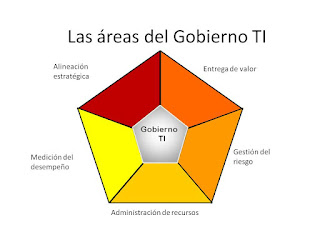
En esencia, todo ello se resume en tres propósitos:
  • Asegurar el que, si la norma es seguida de manera adecuada, las partes implicadas (directivos, consultores, ingenieros, proveedores de hardware, auditores, etc.), puedan confiar en el gobierno corporativo de TI.

  • Informar y orientar a los directores que controlan el uso de las TI en su organización.

  • Proporcionar una base para la evaluación objetiva por parte de la alta dirección de la gestión de las TI.

viernes, 17 de julio de 2009

Beneficio del cumplimiento de los marcos de gestión TI

Aparece en DiarioTI una noticia que me ha llamado especialmente la atención. Se empiezan a hacer ya notables los resultados de aplicar unas adecuadas políticas de gestión TI dentro de las organizaciones, traduciendose estos beneficios en unos menores riesgos.

Tal como indica Diario TI:
El IT Policy Compliance Group, anunció la disponibilidad de su informe anual de investigación 2008 titulado “Cumplimiento, control de riesgos y gobernabilidad de TI – para el mejoramiento de los resultados empresariales y mitigación de los riesgos financieros".


El objetivo del cumplimiento, control de riesgos y gobernabilidad de (GRC por sus siglas en inglés) de TI es lograr un balance adecuado entre las recompensas y los riesgos empresariales. La madurez de las prácticas y funcionalidades GRC de TI tienen un impacto directo en la fortuna de las organizaciones.

La investigación sobre los parámetros de desempeño realizada por IT Policy Compliance Group revela que se mejoran los resultados empresariales y reducen los riesgos financieros, las pérdidas y los gastos si se aumentan o mejoran las competencias, prácticas y funcionalidades que rigen el uso y disposición de los recursos de TI. El informe, que incorpora respuestas de más de 2.600 organizaciones de todo el mundo, mide el impacto que han tenido las mejoras a la protección de datos, el cumplimiento de la reglamentación y la resiliencia de los niveles de servicio de TI en resultados empresariales como la satisfacción del cliente, retención de clientes, ingresos, gastos y ganancias.
Los resultados del reporte demuestran que las empresas con mejores resultados en GRC de TI disfrutan de un mejor desempeño en cuanto a la satisfacción y retención del cliente, y crecientes ingresos y ganancias que las demás organizaciones. Con base en la evidencia, de menor a mayor madurez, la administración senior, los gerentes y directores de TI, asesores jurídicos y el comité de auditoria son las funciones organizacionales principales que marcan la mayor diferencia en el mejoramiento de la madurez de GRC de TI.


He dedidido adentrarme en algunos de los resultados publicados por el IT Policy Compliance Group en relación a los marcos de gestión más elegidos y me he llevado la grata sorpresa de ver que son las buenas prácticas para la gestión de la seguridad de la información conocidas por ISO 27002 (en las gráficas todavía ISO 17799) las más adoptadas en general por las organizaciones como puede verse en la siguiente gráfica.


También merece la pena comentar cómo aquellas organizaciones que logran implantar un marco de gestión, observan los beneficios claros que esto produce y deciden ampliar hacia otros marcos de gestión complementarios, como puede ser ITIL o ISO 20000, las guías Cobit u otros marcos destacados como muestra esta otra gráfica.

El detalle de la noticia puede consultarse en IT Policy Compliance Frameworks

jueves, 26 de febrero de 2009

ISO 20.000: Entregando valor al negocio

La norma ISO 20.000 es el primer estándar mundial concebido específicamente para la gestión de los servicios de TI. Describe un conjunto integrado de procesos de gestión orientados a la entrega efectiva y eficiente de los servicios de TI al negocio y a sus clientes. En épocas donde la competencia es alta y la demanda escasa un aspecto fundamental para el éxito que el cliente perciba el valor que se le entrega en forma de bienes y servicios de calidad.”


  • Ponente: Carlos López Cañas.

  • Curriculum: Licenciado en Informática por la Universidad Politécnica de Valencia empezó realizando labores de consultoría, dirección de proyectos y dirección de empresas de tecnologías de la información, enfocando su perfil en los últimos años hacia el Gobierno de TI con certificaciones como CISA, ITIL e ISO 20000. Además participó en proyectos de implantación de mejores prácticas recogidas en marcos como COBIT e ITIL.

    Es miembro de la Junta directiva de ISACA-CV, forma parte de itSMF y en la actualidad compagina el trabajo de asesor en implantación de mejores prácticas de gestión de TI en diferentes proyectos con la formación en ITIL y en ‘Seguridad de Sistemas de Información’ en la universidad CEU San Pablo de Valencia

 
El blog de Murcya. Design by Wpthemedesigner. Converted To Blogger Template By Anshul Tested by Blogger Templates.